GlobalProtect: Akıllı Geçit Seçimi ile Her Zaman Açık VPN
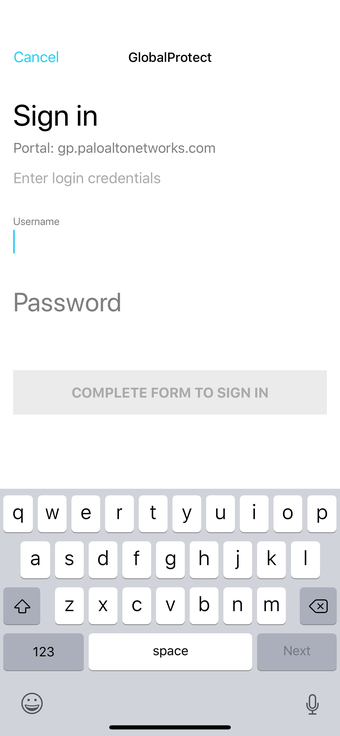
GlobalProtect, Palo Alto Networks'tan, kurumsal çalışanlar ve BT yöneticileri için kurumsal ağlara mobil erişimi güvence altına alır. Uygulama, şifreli bir VPN tüneli kurar ve iPhone cihazlarında kurumsal politikaları uygular, genellikle kullanıcı müdahalesini azaltmak için iOS VPN İsteğe Bağlı üzerinden otomatik olarak bağlanır. Ana yetenekler arasında IPSec veya SSL taşınması, biyometrik kimlik doğrulama, Ana Bilgisayar Bilgi Profili kontrolleri ve performans için akıllı ağ geçidi seçimi bulunur. İç uygulamalara politika odaklı mobil erişim gerektiren uzaktan çalışanlar ve BT ekipleri için uygundur.
En Çok Önerilen Alternatif
Uygulamanın mobil kurumsal erişim için yaptığı şeyler
Uygulama, geliştiricinin sonraki nesil güvenlik duvarı korumasını iPhone ve iPad'e genişleterek, cihazı iç ağda gibi davranan şifreli bir tünel oluşturur. Uzak Erişim VPN ve Uygulama Düzeyi VPN modlarını destekler ve IPSec veya SSL taşıma kullanır. Yöneticiler, kurumsal kaynakların yerinde uç noktalarla aynı politika muamelesini almasını sağlamak için kimlik ve cihaz tabanlı kontrolleri zorlayabilir.
Uygulama sürekli ve seçici bağlantıyı nasıl sürdürür
Her Zaman Açık VPN desteği, iOS VPN İsteğe Bağlı ve otomatik ağ geçidi keşfi aracılığıyla oturumları aktif tutar ve kullanıcıdan tekrar giriş yapmasını gerektirmez. Politika odaklı bölünmüş tünelleme, güvenli tüneli kurumsal trafiğe sınırlandırarak kişisel uygulamalar için bant genişliğini korur. Kimlik doğrulama ve sağlık kontrolleri, biyometrik giriş ve Ana Bilgi Profili doğrulaması dahil olmak üzere, erişimi cihaz uyumluluğuna göre kapatır, manuel geçersiz kılmalar yerine.
Uygulama, sağlama ve politika ayarı sırasında BT için yönetilebilir mi
Uygulama, kurumsal sağlama işlemlerini basitleştirmek için Mobil Cihaz Yönetimi sistemleriyle entegre olur ve merkezi politika uygulaması için geliştiricinin güvenlik duvarıyla eşleşir. RADIUS ve SAML gibi çok faktörlü kimlik doğrulama yöntemlerini destekler ve iOS 10.0 veya daha yeni sürümlü iPhone ve iPad'de çalışır. Merkezi olarak yapılandırıldığında, bağlantı modeli son kullanıcılar için büyük ölçüde şeffaf olup, rutin yardım masası müdahalelerini azaltır.
Çalışma zamanı operasyonu ne kadar güvenilir ve hangi operasyonel sorunlar ortaya çıkıyor
Kurumsal dağıtımlarda uygulama, genellikle ayarla ve unut modelini ve sağlama yapıldıktan sonraki şeffaf davranışını iyi karşılanır. Raporlar, cihazların uyku modundan uyandığında ara sıra yeniden bağlantı hatalarını ve tüketici VPN uygulamalarıyla karşılaştırıldığında bazı arayüz sınırlamalarını vurgulamaktadır. Yöneticilerin, geniş dağıtımdan önce çevreye özgü yeniden bağlantı kalıplarını ortaya çıkarmak için pilot dağıtımlar sırasında oturum günlüklerini izlemeleri ve uyku/uyanma geçişlerini test etmeleri gerekir.
Uygulamayı kim benimsemeli ve nerede daha az uygundur
Palo Alto altyapısında zaten standartlaşmış işletmeler için uygulama, pratik bir mobil erişim çözümüdür; bu, kuruluşun Palo Alto güvenlik duvarında etkinleştirilmiş bir geçit gerektirir, bu da bu altyapıya sahip olmayan kuruluşlar için daha az uygun hale getirir. Politika ile zorunlu mobil erişime ihtiyaç duyan BT ekipleri en çok faydayı sağlar; basit, tüketici düzeyinde VPN'ler arayan ekipler, operasyonel modelin daha karmaşık olduğunu görebilir. Dağıtım, BT liderliğindeki yönetimden fayda sağlar.